
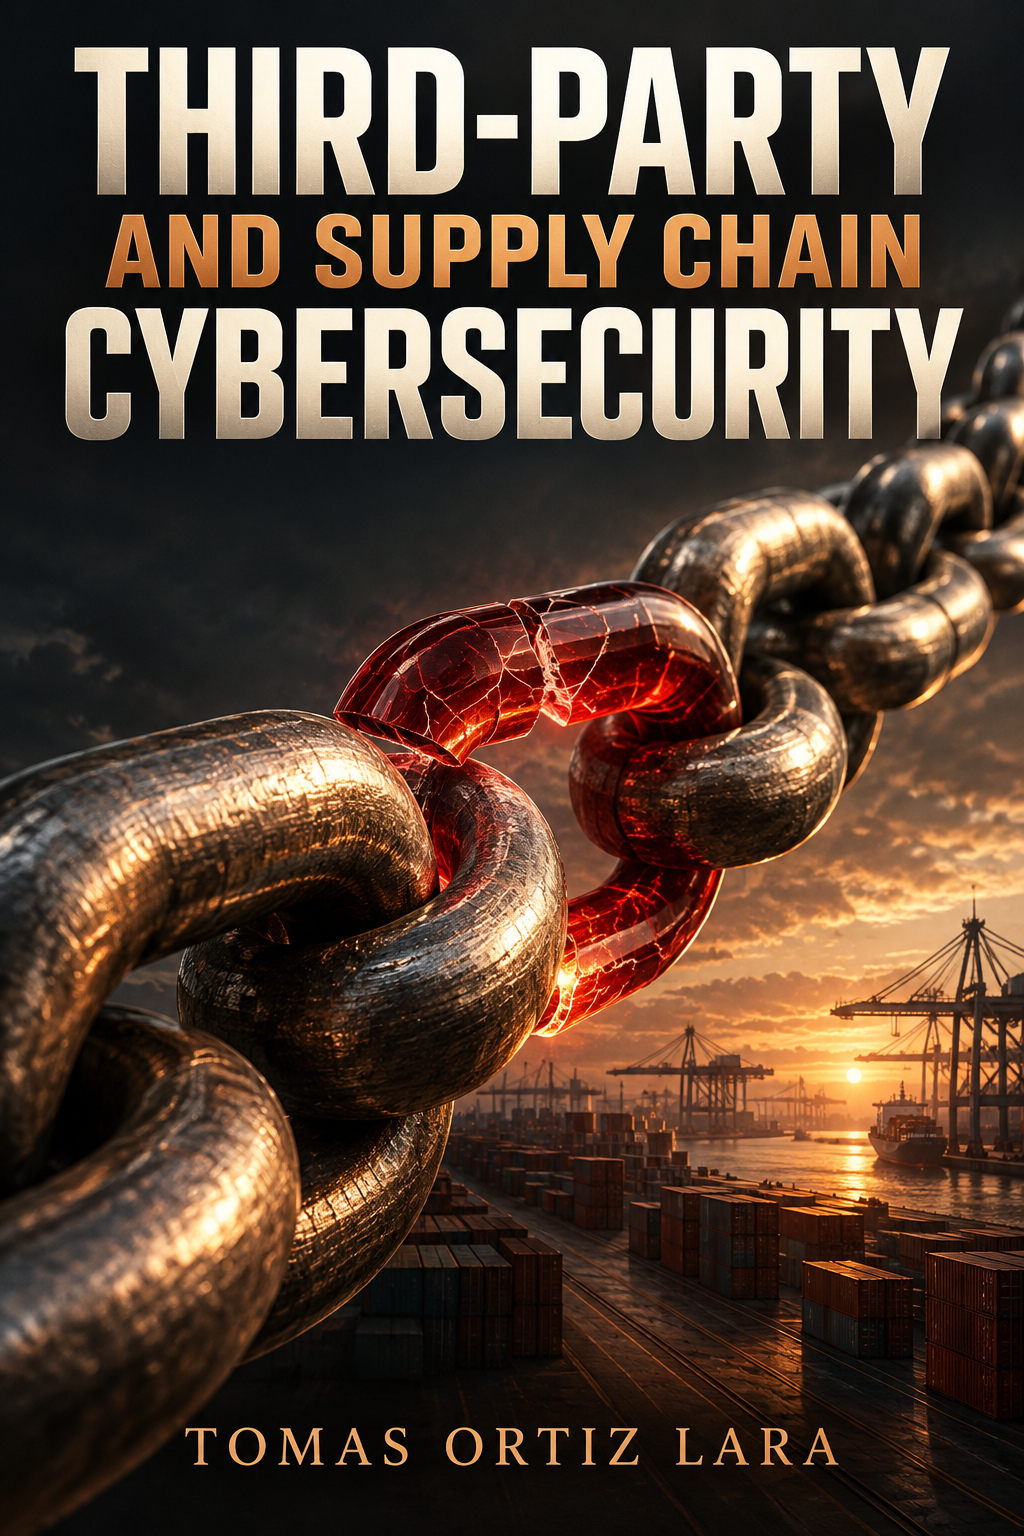
Third-Party and Supply Chain Cybersecurity
On Sale
$19.00
$19.00
Your weakest supplier could be your biggest breach.
This practical guide manages cybersecurity risk across vendors and supply chains, covering supplier inventories, criticality tiers, due diligence, contracts, access, software supply chains, ongoing monitoring, incident coordination and offboarding.
Inside:
• Supplier inventories and criticality tiers
• Due diligence, contracts and access controls
• Software supply chains and ongoing monitoring
• Incident coordination and offboarding, with worked examples
• Reusable checklists in one 49-page PDF
Know your suppliers before an attacker does.