
ماذا ستتعلم وتستخدم؟
: الأدوات والأنظمة
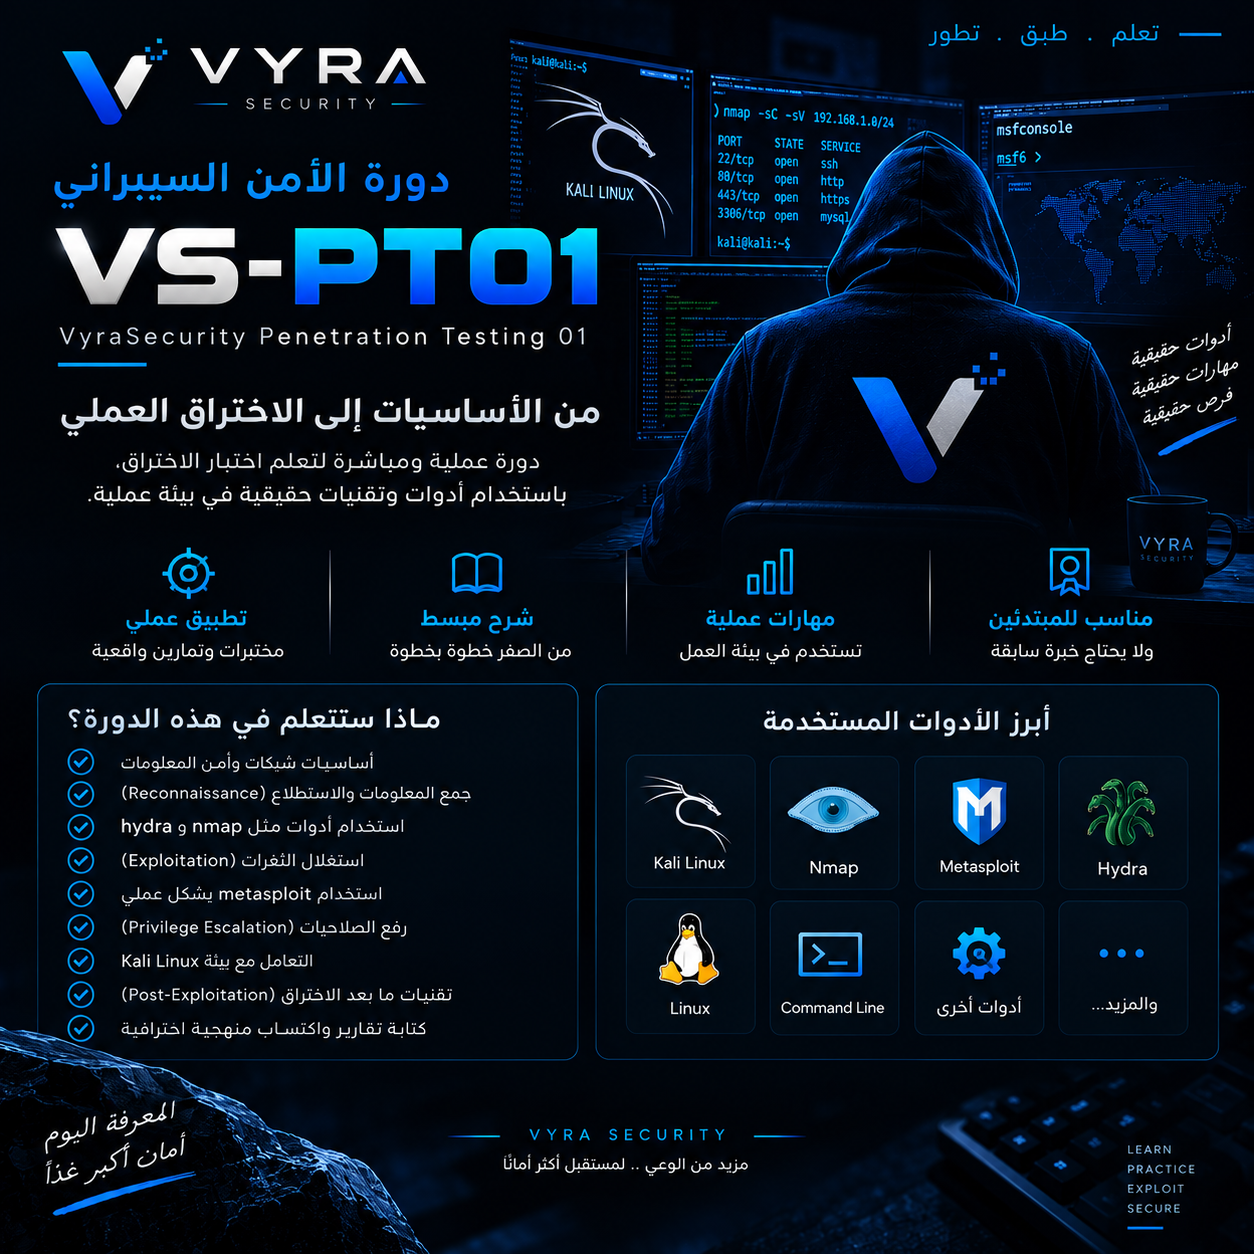
الأدوات التي ستتعلم استخدامها عمليًا خلال الدورة:
Kali Linux • Linux • Nmap • Gobuster
Hydra • Metasploit • Netcat
msfconsole • msfvenom
:المهارات والتقنيات
المراحل والتقنيات التي ستطبقها داخل المختبرات:
Reconnaissance • Enumeration • OSINT
Google Dorking • Password Attacks
Exploitation • Payloads • Reverse Shells
Initial Access • Privilege Escalation
Post-Exploitation
والأهم
لن تتعلم الأدوات بشكل منفصل، بل ستتعلم متى تستخدمها، لماذا تستخدمها، وكيف تربط النتائج ببعضها لتنفيذ منهجية اختبار اختراق كاملة.
من جمع المعلومات > إلى الوصول > إلى رفع الصلاحيات.
جاهز لتحدي نفسك؟
.الدفع مرة واحدة, ذلك يشمل الوصول الى جميع المحتويات, المقاطع, الدروس, الاختبار النهائي, وشهادة الإكمال
محتويات الدورة
-
1المقدمة | Introduction
-
2النظري | Theory
-
3reconnaissance | الاستطلاع
-
4الإستغلال | exploiting
-
5القوة الغاشمة | Brute Forcing
-
6تصعيد الصلاحيات | Privilege Escalation
-
7Full Labs Walkthrough | تطبيق عملي كامل
-
8Which Path | خلصت؟ إلى أين؟
-
9الأختبار النهائي | Final Exam